

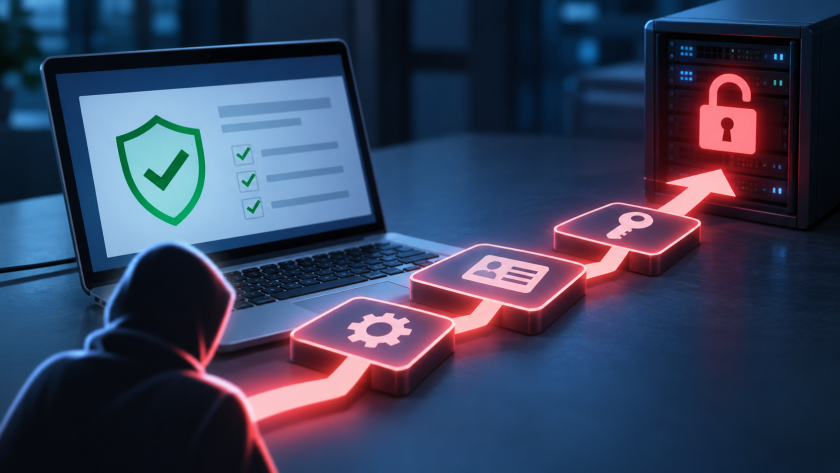
重大な脆弱性が見つからなかったことは、セキュリティ対策の状況を評価するうえで一つの判断材料になります。しかし、それだけでシステム全体の安全性を判断できるわけではありません。
個々の脆弱性は深刻度が低くても、複数の弱点を組み合わせることで、本来アクセスできないはずの情報やシステムに到達できる場合があります。
この記事では、重大な脆弱性がなくても攻撃経路が成立する理由を具体例とともに紹介し、脆弱性診断の結果を読み取る際のポイントや、追加検証の必要性を判断するための考え方について解説します。
目次
脆弱性の深刻度だけでは攻撃経路を判断できない
脆弱性診断では、発見された問題の深刻度を評価するために、CVSS(Common Vulnerability Scoring System)などの指標が用いられます。
CVSSは、脆弱性の悪用に必要な条件や、悪用された場合の影響などをもとに、深刻度を0.0から10.0までのスコアで示す共通評価基準です。
こうした指標は、個々の脆弱性の深刻度を把握し、対応の優先順位を検討する際の判断材料になります。
ただし、個々の脆弱性の深刻度が低いからといって、それらを組み合わせた攻撃が成立しないとは限りません。
例えば、ある脆弱性を悪用するために認証が必要であっても、別の弱点によって認証情報を取得できる状況であれば、攻撃者はその条件を満たせる可能性があります。
つまり、個々の脆弱性の深刻度を評価することと、複数の弱点を組み合わせた攻撃の成立可能性を確認することは、異なる視点での評価になります。
参考
FIRST「Common Vulnerability Scoring System v3.1: Specification Document」
深刻度の低い弱点でも組み合わせによって攻撃経路が成立する
攻撃者が目的のシステムや情報に到達するまでには、必ずしも一つの重大な脆弱性を悪用する必要はありません。
例えば、社内システムに次のような弱点が存在していたとします。
- 一般利用者が、本来閲覧する必要のない設定情報にアクセスできる。
- その設定情報に、別のシステムで利用できる認証情報が含まれている。
- 取得した認証情報を利用すると、本来アクセスできない管理機能を操作できる。
それぞれの問題を個別に確認するだけでは、ほかのシステムにどのような影響が及ぶのか、十分に把握できない場合があります。
しかし、これらの弱点を組み合わせることで、一般利用者の権限から、本来操作できない管理機能にアクセスできる可能性があります。
このように、個々の問題の深刻度だけでなく、弱点同士のつながりにも目を向ける必要があります。脆弱性診断で個々の問題が報告されていても、複数の指摘事項を組み合わせた結果まで検証しているとは限りません。
また、攻撃経路を構成する要素には、ソフトウェアの脆弱性だけでなく、アクセス権限や認証情報の管理、ネットワーク構成などの問題が含まれることもあります。
MITRE ATT&CKでは、攻撃者が侵入後に別のシステムへ移動する行動を「Lateral Movement(横展開)」として整理しており、認証情報やリモートサービスなどを利用した攻撃手法が示されています。
そのため、診断結果を確認するときは、各指摘事項の深刻度に加えて、ほかの弱点と組み合わさる可能性にも目を向けることが大切です。
参考
MITRE ATT&CK「Lateral Movement(TA0008)」
脆弱性診断の結果で誤解しやすい3つのポイント
脆弱性診断の報告書には、発見された問題の内容や深刻度などが記載されています。しかし、結果の読み取り方によっては、システムの安全性を過大に評価してしまうことがあります。
ここでは、診断結果を確認する際に注意したい3つの誤解を紹介します。
誤解①:深刻度が低い脆弱性は後回しにしても問題ない
脆弱性の深刻度が低いからといって、必ずしも対応の優先度が低いとは限りません。
例えば、単独では影響が限定的な情報の漏えいでも、その情報が別のシステムへのアクセスに利用できる場合、攻撃経路の一部になる可能性があります。
対応の優先順位を決める際は、深刻度だけでなく、対象システムの役割や情報の重要性、ほかの弱点との関係を確認する必要があります。
誤解②:重大な脆弱性がゼロなら侵入される可能性はない
重大な脆弱性が検出されなかったという結果は、診断で確認した範囲において、該当する深刻度の問題が見つからなかったことを意味します。
一方で、診断対象外のシステムや設定上の問題、複数の弱点を組み合わせた攻撃経路まで、すべて否定できるわけではありません。
診断結果を評価する際は、何が見つかったかだけでなく、どこまで検証した結果なのかを把握することが必要です。
誤解③:脆弱性診断で攻撃経路もすべて確認できている
脆弱性診断は、対象システムに存在する脆弱性を発見し、問題点を明らかにするための手法です。
診断の内容によっては、個々の脆弱性が悪用できるかを確認することもあります。しかし、複数のシステムを経由した攻撃や、異なる弱点を組み合わせた攻撃まで、必ず検証されるわけではありません。
そのため、報告書に記載された指摘事項だけでなく、診断の目的や実施範囲を確認し、どのような攻撃の成立可能性まで検証されているのかを把握することが大切です。
診断結果は深刻度だけでなく攻撃経路の観点でも確認する
脆弱性診断の報告書を受け取った際は、重大な指摘事項の有無だけでなく、発見された弱点がシステム全体の中でどのような意味を持つのかを整理することが有効です。
例えば、次のような点を確認します。
- 発見された弱点によって、どのような情報や機能にアクセスできるのか。
- 取得できる情報や権限が、別のシステムでも利用できる可能性はないか。
- システム間のアクセス制御やネットワークの分離が、想定どおりに機能しているか。
- 複数の指摘事項を組み合わせることで、重要な情報やシステムに到達できる可能性はないか。
ここで役立つ手法の一つが、ペネトレーションテストです。
ペネトレーションテストでは、想定する攻撃者や侵入経路、到達目標などを設定し、実際の攻撃を想定したシナリオに沿って検証を行います。
例えば、「一般利用者の権限から重要サーバへアクセスできるか」「あるシステムを起点に別のシステムへ侵入できるか」といった目的を設定することで、個々の弱点がどのようにつながるかを確認できます。
ただし、ペネトレーションテストも、あらゆる攻撃経路を網羅的に確認するものではありません。検証対象や条件を明確にし、何を確かめたいのかを整理することが必要です。
脆弱性診断によって個々の問題を把握し、必要に応じてペネトレーションテストで攻撃の成立可能性を確認することで、異なる観点からシステムのセキュリティを評価できます。
診断結果を踏まえて、攻撃経路の検証を検討する
脆弱性診断で重大な問題が見つからなかった場合でも、個々の弱点が組み合わさることで、想定していない攻撃経路が成立する可能性があります。
報告書を確認する際は、CVSSのスコアだけで判断せず、発見された問題がほかのシステムや権限とどのようにつながるかを整理することが大切です。
特に、重要な情報を扱うシステムや、複数のネットワーク・システムが連携する環境では、どこを起点に、どこまでアクセスできるのかを確認することが検証目的の一つになります。
ファイブドライブでは、想定する攻撃シナリオに基づくペネトレーションテストを通じて、侵入や権限昇格、横展開などの成立可能性を検証しています。
脆弱性診断の結果を踏まえ、追加でどのような検証が必要かお悩みの場合は、お気軽にご相談ください。


